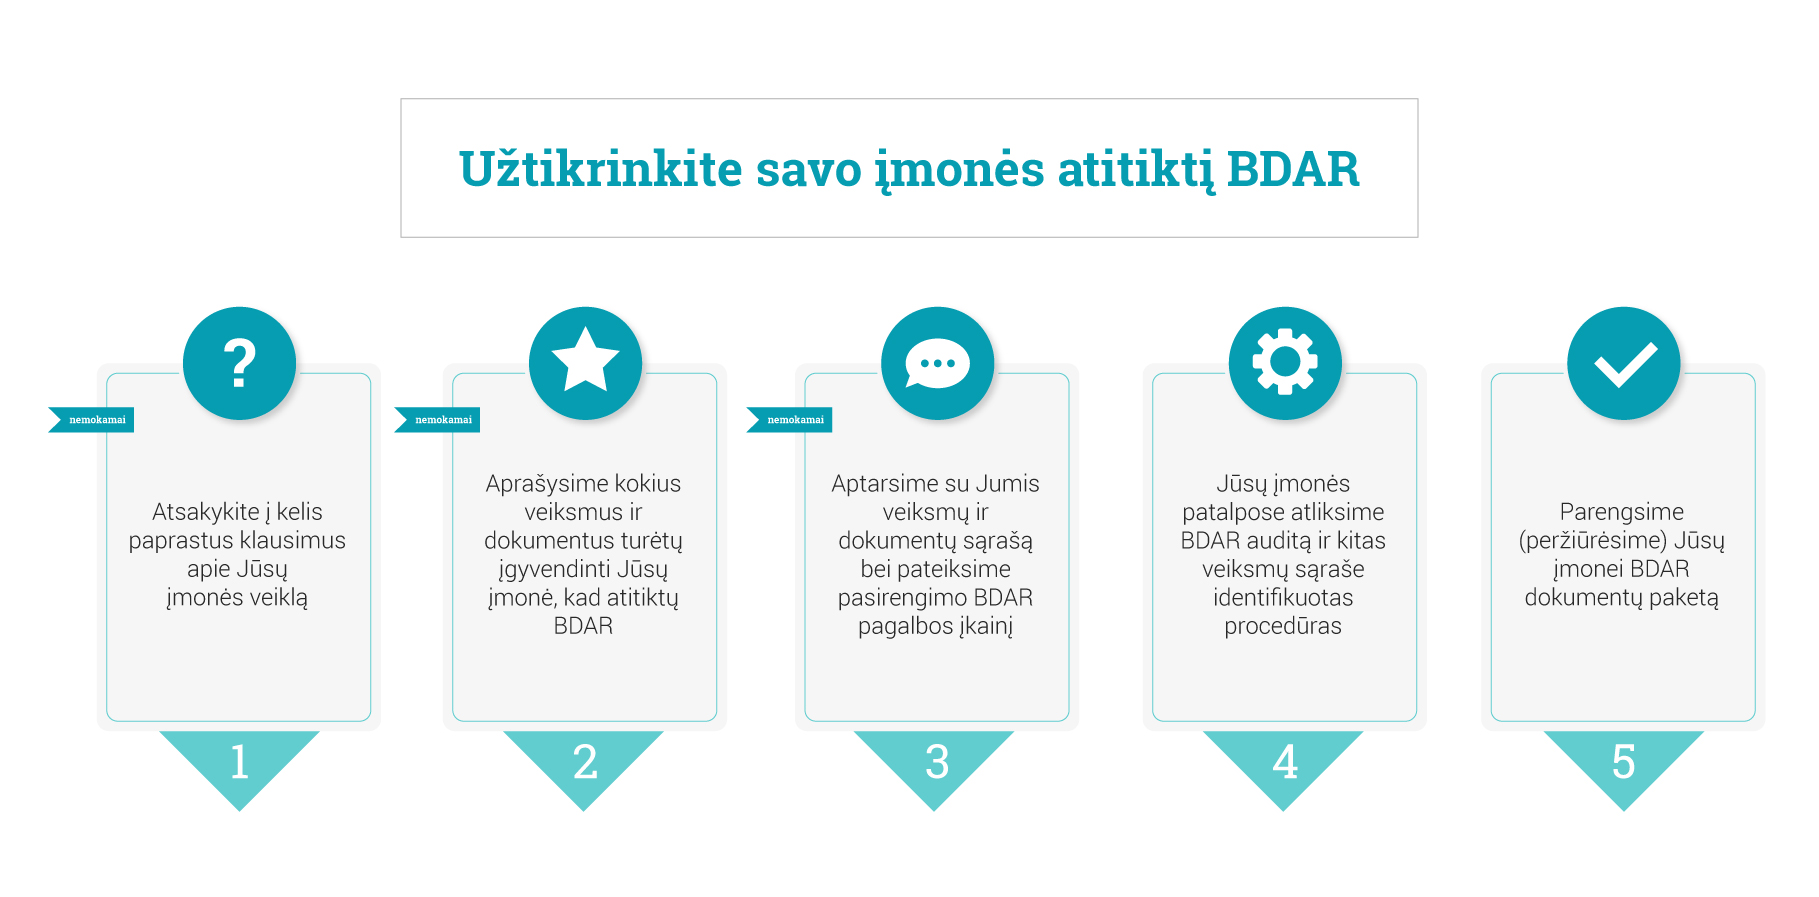
- Užpildykite apklausą, atsakydami į paprasta (be teisinių terminų) kalba pateikiamus klausimus apie Jūsų bendrovės renkamus ir naudojamus asmens duomenis;
- Užpildžius klausimyną pateiksime Jums veiksmų bei dokumentų sąrašą, kuriuos reikia įdiegti Jūsų versle, norint kad šis atitiktų BDAR reikalavimus.
- Sąrašą aptarsime su Jumis nemokamos konsultacijos metu. Po šios konsultacijos pateiksime mūsų pagalbos dėl pasirengimo BDAR pasiūlymą su fiksuota, konkrečia paslaugų kaina.
- Pasirašius teisinių paslaugų sutartį atliksime BDAR auditą, kuris paprastai atliekamas „interviu“ forma su vienu ar keliais atsakingais Jūsų įmonės asmenimis. BDAR audito metu nustatoma, kokios asmens duomenų apsaugos pareigos Jums yra taikomos, nustatoma ar įmonei reikia paskirti duomenų apsaugos pareigūną, rizikos susijusios su renkamais, naudojamais ir saugomais asmens duomenimis;
- Pateiksime parengtą BDAR dokumentų paketą ir veiksmų planą, numatantį kokių žingsnių įmonė turėtų imtis, siekiant panaikinti ar sušvelninti su asmens duomenų rinkimų, naudojimu ir saugojimu susijusias rizikas.
Susisiekite
Pasitikrinkite patys
Praktinis žingsnis po žingsnio vadovas yra Linden kuriamoje Privacio svetainėje: Tvarkymo veiklų registras: 30 straipsnio laukai paprastai. Ten pat galite pasitikrinti, ar Jūsų organizacijai privalomas tvarkymo veiklų registras: Privacio įrankis.
Dažni klausimai
Kokius asmens duomenų apsaugos dokumentus organizacija iš tikrųjų privalo turėti?
Universalaus sąrašo nėra — jis priklauso nuo to, ką darote. Tipinį paketą sudaro vidinės duomenų apsaugos procedūros, duomenų tvarkymo veiklos įrašai, sutikimai ir pranešimai duomenų subjektams, duomenų apsaugos nuostatos sutartims su fiziniais asmenimis, duomenų tvarkymo sutartis su paslaugų teikėjais, privatumo politika svetainei, pranešimas apie slapukus, vaizdo kamerų naudojimą reglamentuojantys dokumentai, duomenų saugumo pažeidimų valdymo dokumentai, asmenų prašymų registro forma ir dokumentas dėl pareigūno paskyrimo arba neskyrimo.
Kas tikrinama BDAR audito metu ir kaip jis vyksta?
Auditas atliekamas interviu forma su atsakingais organizacijos žmonėmis, dažniausiai nuotoliniu būdu. Jo tikslai: inventorizuoti visus tvarkomus asmens duomenis, nustatyti, kurios BDAR pareigos taikomos, ar yra tinkamas teisinis pagrindas, kokių dokumentų trūksta, ar reikia atlikti poveikio duomenų apsaugai vertinimą, ar reikia skirti duomenų apsaugos pareigūną, kurios sritys pažeidžiamiausios ir kokios rizikos kyla iš sutarčių su duomenų tvarkytojais. Audito pagrindu parengiamas dokumentų paketas ir veiksmų planas.
Ar mažiau kaip 250 darbuotojų turinti organizacija privalo vesti duomenų tvarkymo veiklos įrašus?
Reglamente tokia išimtis yra, bet ji siaura ir praktikoje beveik niekam netinka. Ji netaikoma, jeigu dėl tvarkymo gali kilti pavojus žmonių teisėms, jeigu tvarkymas nėra nereguliarus arba jeigu tvarkomi specialių kategorijų duomenys ar duomenys apie nusikalstamas veikas. Darbuotojų ar klientų duomenų tvarkymas yra nuolatinis, todėl išimtis nebegalioja. Įrašus priežiūros institucijai reikia pateikti gavus prašymą.
Kada su paslaugų teikėju reikia pasirašyti duomenų tvarkymo sutartį ir ką ji turi apimti?
Kai paslaugų teikėjas tvarko asmens duomenis jūsų vardu — buhalterinė apskaita, IT priežiūra, serverių nuoma, GPS stebėjimas, darbo užmokesčio administravimas. Sutartyje turi būti nustatyti duomenų tvarkymo dalykas ir trukmė, pobūdis ir tikslas, asmens duomenų rūšis, duomenų subjektų kategorijos bei valdytojo prievolės ir teisės. Tvarkytojas duomenis gali tvarkyti tik pagal valdytojo nurodymus.
Kada reikalingas teisėto intereso vertinimas ir ką šis dokumentas įrodo?
Kai duomenis tvarkote remdamiesi teisėtu interesu — vienu iš BDAR numatytų teisėtumo pagrindų. Tai rašytinis dokumentas, kuriuo įrodoma, kad prieš pradedant tvarkyti duomenis buvo įvertintas balansas tarp organizacijos intereso ir asmens teisės į privatumą. Kilus ginčui ar patikrinimui jis yra pagrindinis įrodymas, kad tvarkymas buvo teisėtas. Praktiškai tai klausimynas ir informacijos surinkimas apie tikslus, apimtį ir šaltinius — vykti į kiekvieną padalinį nereikia.
Kaip pagrįsti asmens duomenų saugojimo terminą?
Terminas išvedamas iš tikslo, o ne pasirenkamas iš patogumo. Duomenys laikomi tokia forma, kad tapatybę būtų galima nustatyti ne ilgiau, nei būtina tais tikslais, kuriais jie tvarkomi. Praktikoje terminas pagrindžiamas arba teisės akte nustatyta pareiga saugoti dokumentą, arba ieškinio senaties terminu, kuris taikomas iš to santykio galintiems kilti reikalavimams. Pasirinktą terminą reikia užrašyti ir gebėti paaiškinti.
Ar apie kiekvieną duomenų saugumo pažeidimą reikia pranešti priežiūros institucijai?
Ne apie kiekvieną. Pranešti reikia nepagrįstai nedelsiant ir, jei įmanoma, ne vėliau kaip per 72 valandas nuo sužinojimo — nebent pažeidimas neturėtų kelti pavojaus žmonių teisėms ir laisvėms. Bet dokumentuoti privaloma **visus** pažeidimus, įskaitant tuos, apie kuriuos nepranešama: faktus, poveikį ir taisomuosius veiksmus. Kai pavojus didelis, apie pažeidimą atskirai pranešama ir patiems žmonėms.
Per kiek laiko reikia atsakyti į asmens prašymą susipažinti su duomenimis ar juos ištrinti, ir ar galima imti mokestį?
Atsakyti reikia nepagrįstai nedelsiant, bet ne vėliau kaip per vieną mėnesį nuo prašymo gavimo. Terminą galima pratęsti dar dviem mėnesiams dėl prašymų sudėtingumo ir skaičiaus, apie pratęsimą informuojant per pirmąjį mėnesį. Informacija ir veiksmai yra nemokami. Jeigu veiksmų nesiimate, per tą patį mėnesį reikia paaiškinti kodėl ir nurodyti teisę skųstis priežiūros institucijai.
Ar pakanka į privatumo politiką perkelti BDAR tekstą?
Ne. Privatumo politika turi pasakyti, ką daro **jūsų** organizacija: kokius duomenis renka, kokiais tikslais, kokiu pagrindu, kam perduoda, kiek laiko saugo ir į ką kreiptis. Reglamentas reikalauja glaustos, skaidrios, suprantamos ir lengvai prieinamos formos, aiškia ir paprasta kalba. Nukopijuotas reglamento tekstas šio reikalavimo neįvykdo ir dažnai neatitinka tikrosios praktikos, o būtent neatitikimas ir yra tai, ką randa patikrinimas.
Kaip dažnai reikia peržiūrėti ir atnaujinti BDAR dokumentus?
Reglamentas konkretaus periodo nenustato, bet reikalauja, kad priemonės prireikus būtų peržiūrimos ir atnaujinamos. Praktinis signalas — pasikeitusi veikla: nauja sistema, naujas paslaugų teikėjas, naujas padalinys, naujos kameros, nauja rinkodaros priemonė. Dokumentų paketas, prie kurio neprisiliesta kelerius metus, beveik visada neatitinka realios praktikos, o būtent atitiktį praktikai ir tikrina priežiūros institucija.
Kokių techninių ir organizacinių saugumo priemonių tikisi priežiūros institucija?
Reglamentas reikalauja pavojų atitinkančio lygio saugumo, o konkretų lūkestį VDAI yra išdėsčiusi savo saugumo priemonių ir rizikos įvertinimo gairėse. Jose priemonės suskirstytos pagal rizikos lygį ir susietos su ISO/IEC 27001, 27002 ir 27701 reikalavimais. Aukštesnės rizikos sritims — pavyzdžiui, sveikatos duomenims — taikomi griežtesni reikalavimai.
Kaip vyksta priežiūros institucijos patikrinimas ir kiek laiko jis trunka?
Patikrinimas gali būti pradėtas gavus skundą arba VDAI savo iniciatyva. Savo iniciatyva atliekamas tyrimas ar patikrinimas trunka ne ilgiau kaip 4 mėnesius nuo sprendimo jį atlikti, su galimybe pratęsti, bet ne ilgiau kaip 6 mėnesius iš viso. Skundas turi būti išnagrinėtas per 4 mėnesius, bendras terminas — ne ilgiau kaip 6 mėnesiai. Pirmas dalykas, kurio prašoma, yra dokumentai: duomenų tvarkymo veiklos įrašai, tvarkos aprašai ir pagrindimai.
Ar priežiūros institucijos sprendimas dėl mūsų organizacijos bus paskelbtas viešai?
Taip. Nuo 2025 m. sausio 1 d. VDAI savo sprendimus, priimtus atlikus tyrimą ar patikrinimą arba išnagrinėjus skundą, per 5 darbo dienas skelbia viešai savo svetainėje, ir jie ten lieka 10 metų. Jeigu pažeidimų nenustatoma, skelbiant sprendimą organizacijos tapatybė neatskleidžiama. Tai reiškia, kad patikrinimo pasekmė yra ne tik bauda, bet ir viešas, ilgalaikis įrašas.
Kaip suprasti, ar esame duomenų valdytojas, ar duomenų tvarkytojas?
Lemia ne sutarties pavadinimas, o tai, kas sprendžia dėl tikslų ir priemonių. Jeigu duomenis tvarkote kito asmens vardu ir pagal jo nurodymus — esate tvarkytojas. Tipiniai tvarkytojai: prieglobos paslaugų teikėjai, GPS sistemų tiekėjai, buhalterinės apskaitos paslaugų teikėjai, IT subrangovai. Tvarkytojas negali tvarkyti duomenų kitaip nei pagal valdytojo nurodymus ir privalo gavęs prašymą ar skundą jį perduoti valdytojui. Nuo šio atsakymo priklauso, kas rašo privatumo politiką, kas atsako duomenų subjektams ir kokią sutartį reikia pasirašyti.
Kiek laiko trunka BDAR auditas?
Įprastai kelias savaites nuo sutarties iki dokumentų paketo. Terminą lemia ne mūsų darbas, o tai, kaip greitai gauname atsakymus apie realią praktiką organizacijoje.
Ar po audito privalėsime skirti duomenų apsaugos pareigūną?
Ne privalėsite dėl audito, o sužinosite, ar pareiga jums taikoma pagal BDAR 37 straipsnį. Tai vienas iš audito klausimų.
Ar dirbate su viešojo sektoriaus įstaigomis?
Taip. Viešosios ir biudžetinės įstaigos sudaro didelę dalį šios srities darbo, ir joms taikomos griežtesnės taisyklės, pradedant nuo pareigos skirti duomenų apsaugos pareigūną.